آموزش راهاندازی ربات تلگرام روی هاست؛ Python، Node.js و Laravel
پاسخ کوتاه: راهاندازی ربات تلگرام روی هاست فقط آپلود فایل نیست. باید روش دریافت پیام، نسخه زبان، وابستگیها، متغیرهای محرمانه، نقطه شروع برنامه، HTTPS، شیوه زنده نگهداشتن پردازش، پایگاه داده، لاگ و بازیابی را از ابتدا مشخص کنید. اگر پروژه با Python، Node.js یا Laravel نوشته شده و دسترسی ترمینال، س...
پاسخ کوتاه: راهاندازی ربات تلگرام روی هاست فقط آپلود فایل نیست. باید روش دریافت پیام، نسخه زبان، وابستگیها، متغیرهای محرمانه، نقطه شروع برنامه، HTTPS، شیوه زنده نگهداشتن پردازش، پایگاه داده، لاگ و بازیابی را از ابتدا مشخص کنید. اگر پروژه با Python، Node.js یا Laravel نوشته شده و دسترسی ترمینال، سابدامین و runtime سازگار در اختیار باشد، هاست تخصصی میتواند استقرار را ساده کند؛ اما نیازهای process دائمی، صف و منابع باید پیش از خرید بررسی شوند.
این راهنما مسیر عملی از کد محلی تا ربات پایدار را توضیح میدهد؛ رباتی که پس از قطع ترمینال، انتشار نسخه تازه، خطای موقت شبکه یا restart نیز رفتار قابل پیشبینی داشته باشد. برای مشاهده مشخصات محصول میتوانید صفحه هاست ربات تلگرام را باز کنید، اما انتخاب نهایی را با نسخهها و محدودیت واقعی پروژه تطبیق دهید.
فهرست مطالب راهاندازی ربات تلگرام روی هاست
- معماری Update و انتخاب Webhook یا Long Polling
- پیشنیازهای هاست و آمادهسازی کد
- دیپلوی با Python، Node.js و Laravel
- دامنه، HTTPS، توکن، Queue و Cron
- امنیت، لاگ، مانیتورینگ و نسخه پشتیبان
- عیبیابی، مهاجرت و چکلیست خرید
- پرسشهای متداول و منابع رسمی
معماری ربات؛ از Update تا پاسخ
هر پیام، فرمان یا کلیک در قالب Update به برنامه میرسد. برنامه ورودی را اعتبارسنجی میکند، منطق کسبوکار را اجرا میکند، داده را میخواند یا ذخیره میکند و سپس پاسخ را از Bot API میفرستد. اگر این زنجیره مستند نباشد، همه خطاها شبیه «ربات جواب نمیدهد» دیده میشوند؛ درحالیکه علت ممکن است DNS، TLS، مسیر وبهوک، توکن، دیتابیس، صف یا توقف process باشد.
معماری مناسب کار سریع را از کار کند جدا میکند. endpoint وبهوک باید درخواست را بررسی و سریع تحویل صف دهد. گزارش، پردازش فایل، تماس با API کند و ارسال گروهی را به worker بسپارید. شناسه Update یا کلید یکتای عملیات را ذخیره کنید تا تکرار درخواست موجب سفارش، پرداخت یا اعلان دوباره نشود. این ویژگی idempotency برای رباتهای تجاری از افزایش جزئی سرعت مهمتر است.
Webhook یا Long Polling؟
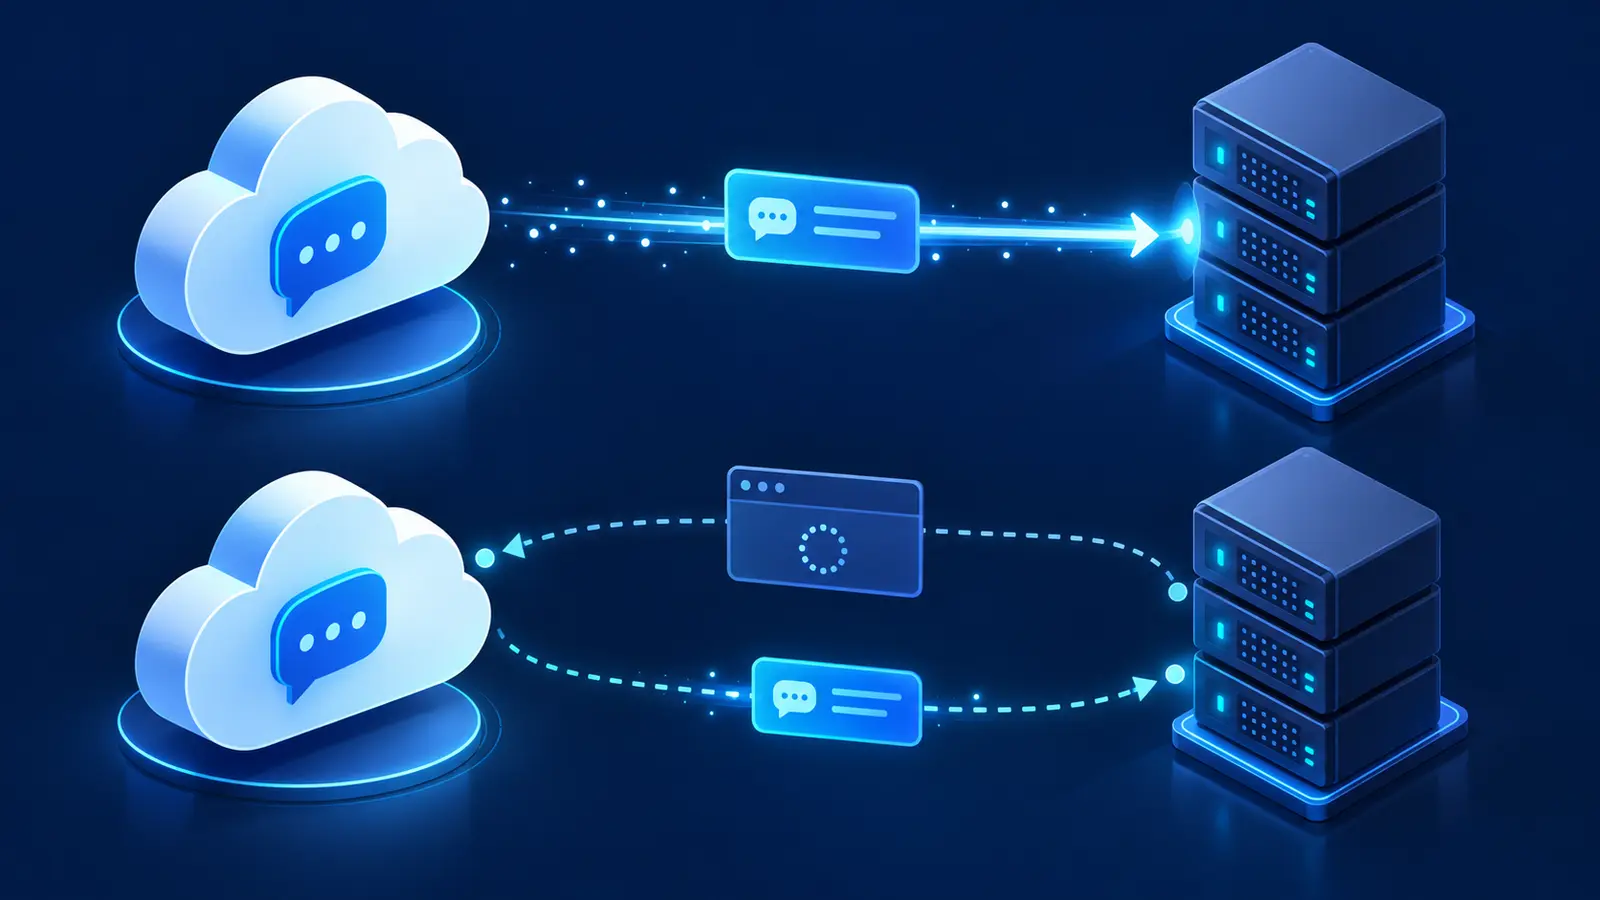
در Long Polling برنامه مرتب از تلگرام Update تازه میخواهد؛ در Webhook تلگرام هنگام رویداد یک HTTPS POST به URL شما میفرستد. طبق مستندات رسمی Telegram، تا وقتی وبهوک فعال است getUpdates کار نمیکند. بنابراین اجرای همزمان دو روش برای یک توکن راه افزونگی نیست. هنگام مهاجرت، روش قبلی را آگاهانه حذف یا جایگزین کنید و از اجرای دو نمونه polling جلوگیری کنید.
| معیار | Webhook | Long Polling |
|---|---|---|
| جریان | ارسال از تلگرام به URL امن | درخواست دورهای برنامه |
| نیاز | دامنه، HTTPS و endpoint | پردازش دائمی پسزمینه |
| تناسب با هاست | اغلب طبیعیتر برای وب | وابسته به امکان process طولانی |
| ریسک | SSL، مسیر یا پاسخ کند | توقف process، دو نمونه یا offset |
| عیبیابی | getWebhookInfo و لاگ وب | لاگ process و مدیریت offset |
ربات پایدار فقط در ترمینال توسعهدهنده کار نمیکند؛ مسیر دریافت پیام، مدیریت خطا، نگهداری رازها و بازیابی آن از پیش تعریف شده است.
چکلیست پیشنیازهای هاست
دامنه این بخش: نسخه دقیق Python، Node.js یا PHP؛ امکان نصب وابستگی؛ Terminal یا SSH؛ سابدامین و SSL؛ دیتابیس؛ Cron؛ روش اجرای worker؛ محدودیت CPU، RAM، process و I/O.
عنوان کلی «پشتیبانی از زبان» کافی نیست. نسخه runtime، ماژولهای لازم، فرمان start و رفتار restart باید روشن باشد. صفحه محصول وطن هاست دسترسی ترمینال، سابدامین رایگان و پشتیبانی از Python، Node.js و Laravel را معرفی میکند، ولی سازگاری نسخهها و سقف هر پلن را باید برای پروژه خود تأیید کنید.
یک فایل نیازمندی بنویسید و مقابل هر مورد پاسخ قابل اندازهگیری بگیرید. اگر برنامه کتابخانه سیستمی، اتصال بیرونی خاص یا worker دائمی میخواهد، آن را پیش از خرید مطرح کنید. پاسخ مبهم را به فرض فنی تبدیل نکنید.
کنترل اجرایی چکلیست پیشنیازهای هاست
پیش از ادامه، یک نتیجه قابل مشاهده تعریف کنید: فرمانی که با کد خروج صفر تمام شود، endpointی که پاسخ مورد انتظار بدهد یا رکوردی که بدون تکرار در دیتابیس ثبت شود. زمان، نسخه و خروجی آزمون را نگه دارید. اگر نتیجه با انتظار فرق داشت، از آخرین نقطه سالم برگردید و فقط یک متغیر را تغییر دهید. این روش خطاهای چندلایه را به مسئلههای کوچک و قابل اثبات تبدیل میکند.
برای محیط تولید، مالک این کنترل و زمان بازبینی آن را مشخص کنید. نیازها با رشد ربات تغییر میکنند؛ صف کوتاه امروز ممکن است پس از کمپین یا اتصال سرویس تازه به گلوگاه تبدیل شود. بازبینی دورهای منابع، dependency، دسترسیها و سیاست backup بخشی از عملیات است، نه کاری که فقط هنگام خرابی انجام شود.
آمادهسازی مخزن برای استقرار
دامنه این بخش: فایل قفل وابستگیها، .env.example بدون راز، migration، دستور start، مسیر log، آزمون سلامت و راهنمای rollback.
محیط مجازی Python، node_modules، cache، log و فایل .env محلی را خام منتقل نکنید. وابستگی باید روی مقصد و از روی lockfile نصب شود تا ناسازگاری سیستمعامل و کتابخانه باینری کاهش یابد. نسخه انتشار را با tag یا شناسه مشخص کنید.
فهرست APIهای بیرونی، timeout، retry و رفتار هنگام قطعی را ثبت کنید. رباتی که به چند سرویس متصل است ممکن است با هاست سالم هم کند شود؛ شکست هر dependency باید قابل تشخیص و محدود باشد.
کنترل اجرایی آمادهسازی مخزن برای استقرار
پیش از ادامه، یک نتیجه قابل مشاهده تعریف کنید: فرمانی که با کد خروج صفر تمام شود، endpointی که پاسخ مورد انتظار بدهد یا رکوردی که بدون تکرار در دیتابیس ثبت شود. زمان، نسخه و خروجی آزمون را نگه دارید. اگر نتیجه با انتظار فرق داشت، از آخرین نقطه سالم برگردید و فقط یک متغیر را تغییر دهید. این روش خطاهای چندلایه را به مسئلههای کوچک و قابل اثبات تبدیل میکند.
برای محیط تولید، مالک این کنترل و زمان بازبینی آن را مشخص کنید. نیازها با رشد ربات تغییر میکنند؛ صف کوتاه امروز ممکن است پس از کمپین یا اتصال سرویس تازه به گلوگاه تبدیل شود. بازبینی دورهای منابع، dependency، دسترسیها و سیاست backup بخشی از عملیات است، نه کاری که فقط هنگام خرابی انجام شود.
مدیریت متغیرهای محیطی و رازها
دامنه این بخش: توکن ربات، رمز دیتابیس، secret وبهوک، کلید درگاه، URL سرویسها و تنظیم محیط.
رازها نباید داخل Git، کد عمومی، پیام خطا یا log باشند. آنها را در متغیر محیطی یا سازوکار امن کنترلپنل تعریف کنید. نبود متغیر ضروری را هنگام startup با خطای روشن متوقف کنید؛ ادامه با مقدار خالی عیبیابی را دشوار میکند.
اگر احتمال افشا وجود داشت، کلید را تعویض کنید. حذف از آخرین commit کافی نیست چون مقدار ممکن است در تاریخچه، backup یا history ترمینال باقی مانده باشد. دسترسی هر راز را فقط به process لازم بدهید.
کنترل اجرایی مدیریت متغیرهای محیطی و رازها
پیش از ادامه، یک نتیجه قابل مشاهده تعریف کنید: فرمانی که با کد خروج صفر تمام شود، endpointی که پاسخ مورد انتظار بدهد یا رکوردی که بدون تکرار در دیتابیس ثبت شود. زمان، نسخه و خروجی آزمون را نگه دارید. اگر نتیجه با انتظار فرق داشت، از آخرین نقطه سالم برگردید و فقط یک متغیر را تغییر دهید. این روش خطاهای چندلایه را به مسئلههای کوچک و قابل اثبات تبدیل میکند.
برای محیط تولید، مالک این کنترل و زمان بازبینی آن را مشخص کنید. نیازها با رشد ربات تغییر میکنند؛ صف کوتاه امروز ممکن است پس از کمپین یا اتصال سرویس تازه به گلوگاه تبدیل شود. بازبینی دورهای منابع، dependency، دسترسیها و سیاست backup بخشی از عملیات است، نه کاری که فقط هنگام خرابی انجام شود.
دامنه، سابدامین و HTTPS
دامنه این بخش: DNS صحیح، گواهی معتبر، redirect کنترلشده، route POST و endpoint سلامت.
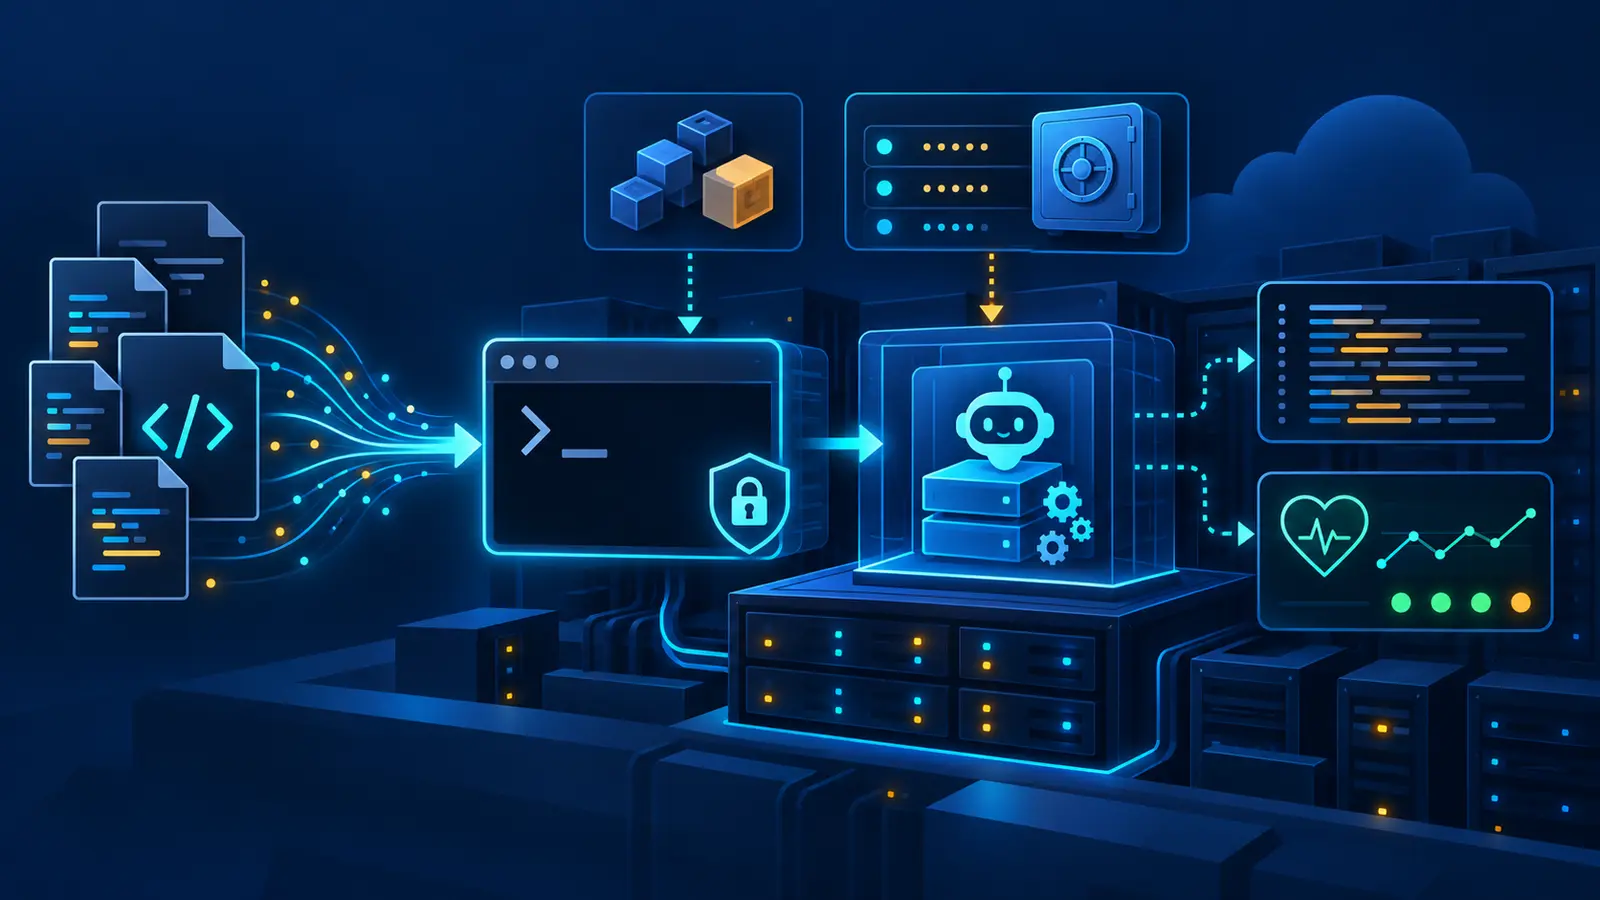
سابدامین مستقل، جداسازی وبهوک از سایت اصلی و مدیریت سادهتر SSL و log را ممکن میکند. پس از اتصال DNS، زنجیره گواهی و URL نهایی را بررسی کنید. Webhook باید بدون حلقه redirect و با method درست به برنامه برسد.
یک endpoint سبک مانند /health بسازید که وضعیت برنامه را بدون توکن، مسیر فایل، stack trace یا نسخه حساس نمایش دهد. سلامت برنامه، دیتابیس و صف را در صورت نیاز جدا کنید تا محل خطا روشن بماند.
کنترل اجرایی دامنه، سابدامین و HTTPS
پیش از ادامه، یک نتیجه قابل مشاهده تعریف کنید: فرمانی که با کد خروج صفر تمام شود، endpointی که پاسخ مورد انتظار بدهد یا رکوردی که بدون تکرار در دیتابیس ثبت شود. زمان، نسخه و خروجی آزمون را نگه دارید. اگر نتیجه با انتظار فرق داشت، از آخرین نقطه سالم برگردید و فقط یک متغیر را تغییر دهید. این روش خطاهای چندلایه را به مسئلههای کوچک و قابل اثبات تبدیل میکند.
برای محیط تولید، مالک این کنترل و زمان بازبینی آن را مشخص کنید. نیازها با رشد ربات تغییر میکنند؛ صف کوتاه امروز ممکن است پس از کمپین یا اتصال سرویس تازه به گلوگاه تبدیل شود. بازبینی دورهای منابع، dependency، دسترسیها و سیاست backup بخشی از عملیات است، نه کاری که فقط هنگام خرابی انجام شود.
استقرار Python
دامنه این بخش: نسخه Python، محیط مجازی، requirements یا lockfile، entrypoint و کتابخانه ربات.
در ترمینال نسخه را بررسی کنید، venv تازه بسازید و dependencyها را از فایل قفل نصب کنید. یک import ساده و آزمون تنظیمات قبل از اتصال وبهوک انجام دهید. polling باید فقط یک نمونه داشته باشد؛ webhook باید درخواست را سریع اعتبارسنجی و تحویل صف دهد.
timeout همه درخواستهای HTTP را تعیین کنید. برای خطاهای موقت retry محدود با فاصله افزایشی مناسب است؛ برای 401 یا پیکربندی غلط تکرار سریع فقط منابع و log را مصرف میکند. پردازش CPU سنگین را از handler جدا کنید.
کنترل اجرایی استقرار Python
پیش از ادامه، یک نتیجه قابل مشاهده تعریف کنید: فرمانی که با کد خروج صفر تمام شود، endpointی که پاسخ مورد انتظار بدهد یا رکوردی که بدون تکرار در دیتابیس ثبت شود. زمان، نسخه و خروجی آزمون را نگه دارید. اگر نتیجه با انتظار فرق داشت، از آخرین نقطه سالم برگردید و فقط یک متغیر را تغییر دهید. این روش خطاهای چندلایه را به مسئلههای کوچک و قابل اثبات تبدیل میکند.
برای محیط تولید، مالک این کنترل و زمان بازبینی آن را مشخص کنید. نیازها با رشد ربات تغییر میکنند؛ صف کوتاه امروز ممکن است پس از کمپین یا اتصال سرویس تازه به گلوگاه تبدیل شود. بازبینی دورهای منابع، dependency، دسترسیها و سیاست backup بخشی از عملیات است، نه کاری که فقط هنگام خرابی انجام شود.
ساختار پروژه Python
دامنه این بخش: handlers، services، repositories، config، tests، migrations و logging.
handler باید نازک باشد و منطق کسبوکار در service قرار گیرد. repository دسترسی داده را کنترل میکند و config متغیرها را هنگام بوت اعتبارسنجی میکند. این تفکیک آزمون و تغییر کتابخانه ربات را سادهتر میکند.
state مکالمه را فقط در حافظه نگه ندارید مگر ربات بیحالت باشد. restart یا چند نمونه حافظه را ناپایدار میکند. شناسه کاربر و چت، مرحله مکالمه و تاریخ انقضا را در ذخیرهساز مناسب نگه دارید.
کنترل اجرایی ساختار پروژه Python
پیش از ادامه، یک نتیجه قابل مشاهده تعریف کنید: فرمانی که با کد خروج صفر تمام شود، endpointی که پاسخ مورد انتظار بدهد یا رکوردی که بدون تکرار در دیتابیس ثبت شود. زمان، نسخه و خروجی آزمون را نگه دارید. اگر نتیجه با انتظار فرق داشت، از آخرین نقطه سالم برگردید و فقط یک متغیر را تغییر دهید. این روش خطاهای چندلایه را به مسئلههای کوچک و قابل اثبات تبدیل میکند.
برای محیط تولید، مالک این کنترل و زمان بازبینی آن را مشخص کنید. نیازها با رشد ربات تغییر میکنند؛ صف کوتاه امروز ممکن است پس از کمپین یا اتصال سرویس تازه به گلوگاه تبدیل شود. بازبینی دورهای منابع، dependency، دسترسیها و سیاست backup بخشی از عملیات است، نه کاری که فقط هنگام خرابی انجام شود.
استقرار Node.js
دامنه این بخش: نسخه Node، package.json، lockfile، npm ci، اسکریپت start و NODE_ENV.
engines را با نسخه هاست هماهنگ کنید. اسکریپت start باید برنامه تولید را اجرا کند، نه watcher توسعه. مسیر ریشه، فایل startup، پورت و restart را در Application Manager مطابق ساختار پروژه تنظیم کنید.
promise ردشده و خطای event handler را ثبت کنید، اما stack را برای کاربر نفرستید. هنگام SIGTERM پذیرش کار تازه را متوقف، اتصالها را با مهلت محدود ببندید و سپس خارج شوید. توقف ناگهانی عملیات نیمهتمام و توقف بیپایان انتشار ناموفق میسازد.
کنترل اجرایی استقرار Node.js
پیش از ادامه، یک نتیجه قابل مشاهده تعریف کنید: فرمانی که با کد خروج صفر تمام شود، endpointی که پاسخ مورد انتظار بدهد یا رکوردی که بدون تکرار در دیتابیس ثبت شود. زمان، نسخه و خروجی آزمون را نگه دارید. اگر نتیجه با انتظار فرق داشت، از آخرین نقطه سالم برگردید و فقط یک متغیر را تغییر دهید. این روش خطاهای چندلایه را به مسئلههای کوچک و قابل اثبات تبدیل میکند.
برای محیط تولید، مالک این کنترل و زمان بازبینی آن را مشخص کنید. نیازها با رشد ربات تغییر میکنند؛ صف کوتاه امروز ممکن است پس از کمپین یا اتصال سرویس تازه به گلوگاه تبدیل شود. بازبینی دورهای منابع، dependency، دسترسیها و سیاست backup بخشی از عملیات است، نه کاری که فقط هنگام خرابی انجام شود.
کنترل همزمانی در Node.js
دامنه این بخش: محدودکننده همزمانی، queue، timeout، backpressure و پاکسازی فایل موقت.
غیرهمزمان بودن به معنی منابع نامحدود نیست. ساخت دهها درخواست بیرونی برای هر پیام، socket، حافظه و rate limit سرویس مقصد را پر میکند. سقف همزمانی و ظرفیت صف تعریف کنید و هنگام پرشدن رفتار کنترلشده داشته باشید.
کار CPU-bound مانند تبدیل رسانه را به worker جدا بسپارید. فایل موقت باید نام امن، سقف اندازه و زمان انقضا داشته باشد. نرخ event-loop delay، حافظه و تعداد عملیات درحال اجرا را پایش کنید.
کنترل اجرایی کنترل همزمانی در Node.js
پیش از ادامه، یک نتیجه قابل مشاهده تعریف کنید: فرمانی که با کد خروج صفر تمام شود، endpointی که پاسخ مورد انتظار بدهد یا رکوردی که بدون تکرار در دیتابیس ثبت شود. زمان، نسخه و خروجی آزمون را نگه دارید. اگر نتیجه با انتظار فرق داشت، از آخرین نقطه سالم برگردید و فقط یک متغیر را تغییر دهید. این روش خطاهای چندلایه را به مسئلههای کوچک و قابل اثبات تبدیل میکند.
برای محیط تولید، مالک این کنترل و زمان بازبینی آن را مشخص کنید. نیازها با رشد ربات تغییر میکنند؛ صف کوتاه امروز ممکن است پس از کمپین یا اتصال سرویس تازه به گلوگاه تبدیل شود. بازبینی دورهای منابع، dependency، دسترسیها و سیاست backup بخشی از عملیات است، نه کاری که فقط هنگام خرابی انجام شود.
استقرار Laravel
دامنه این بخش: Composer lock، نسخه PHP، document root روی public، .env، migration و cache.
پس از composer install، اتصال دیتابیس و مجوز storage و bootstrap/cache را بررسی کنید. فرمان CLI باید همان نسخه PHP وب را بهکار گیرد. route وبهوک را محدود نگه دارید و بهجای خاموشکردن سراسری CSRF، تصمیم محدود و مستند برای همان route بگیرید.
پردازش طولانی را Job کنید. قبل از config:cache مطمئن شوید env درست است و پس از انتشار cacheهای لازم را بازسازی کنید. هر migration تولید باید نسخه پشتیبان و برنامه بازگشت داشته باشد.
کنترل اجرایی استقرار Laravel
پیش از ادامه، یک نتیجه قابل مشاهده تعریف کنید: فرمانی که با کد خروج صفر تمام شود، endpointی که پاسخ مورد انتظار بدهد یا رکوردی که بدون تکرار در دیتابیس ثبت شود. زمان، نسخه و خروجی آزمون را نگه دارید. اگر نتیجه با انتظار فرق داشت، از آخرین نقطه سالم برگردید و فقط یک متغیر را تغییر دهید. این روش خطاهای چندلایه را به مسئلههای کوچک و قابل اثبات تبدیل میکند.
برای محیط تولید، مالک این کنترل و زمان بازبینی آن را مشخص کنید. نیازها با رشد ربات تغییر میکنند؛ صف کوتاه امروز ممکن است پس از کمپین یا اتصال سرویس تازه به گلوگاه تبدیل شود. بازبینی دورهای منابع، dependency، دسترسیها و سیاست backup بخشی از عملیات است، نه کاری که فقط هنگام خرابی انجام شود.
Queue و Scheduler در Laravel
دامنه این بخش: queue:work، process monitor، queue:restart، schedule:run و Cron دقیقهای.
مستندات Laravel میگوید Scheduler با یک Cron که schedule:run را هر دقیقه اجرا میکند مدیریت میشود. worker صف پردازش طولانیمدت است و کد تازه را بدون restart نمیبیند؛ بنابراین پس از انتشار باید کنترلشده restart شود و monitor آن را دوباره بالا بیاورد.
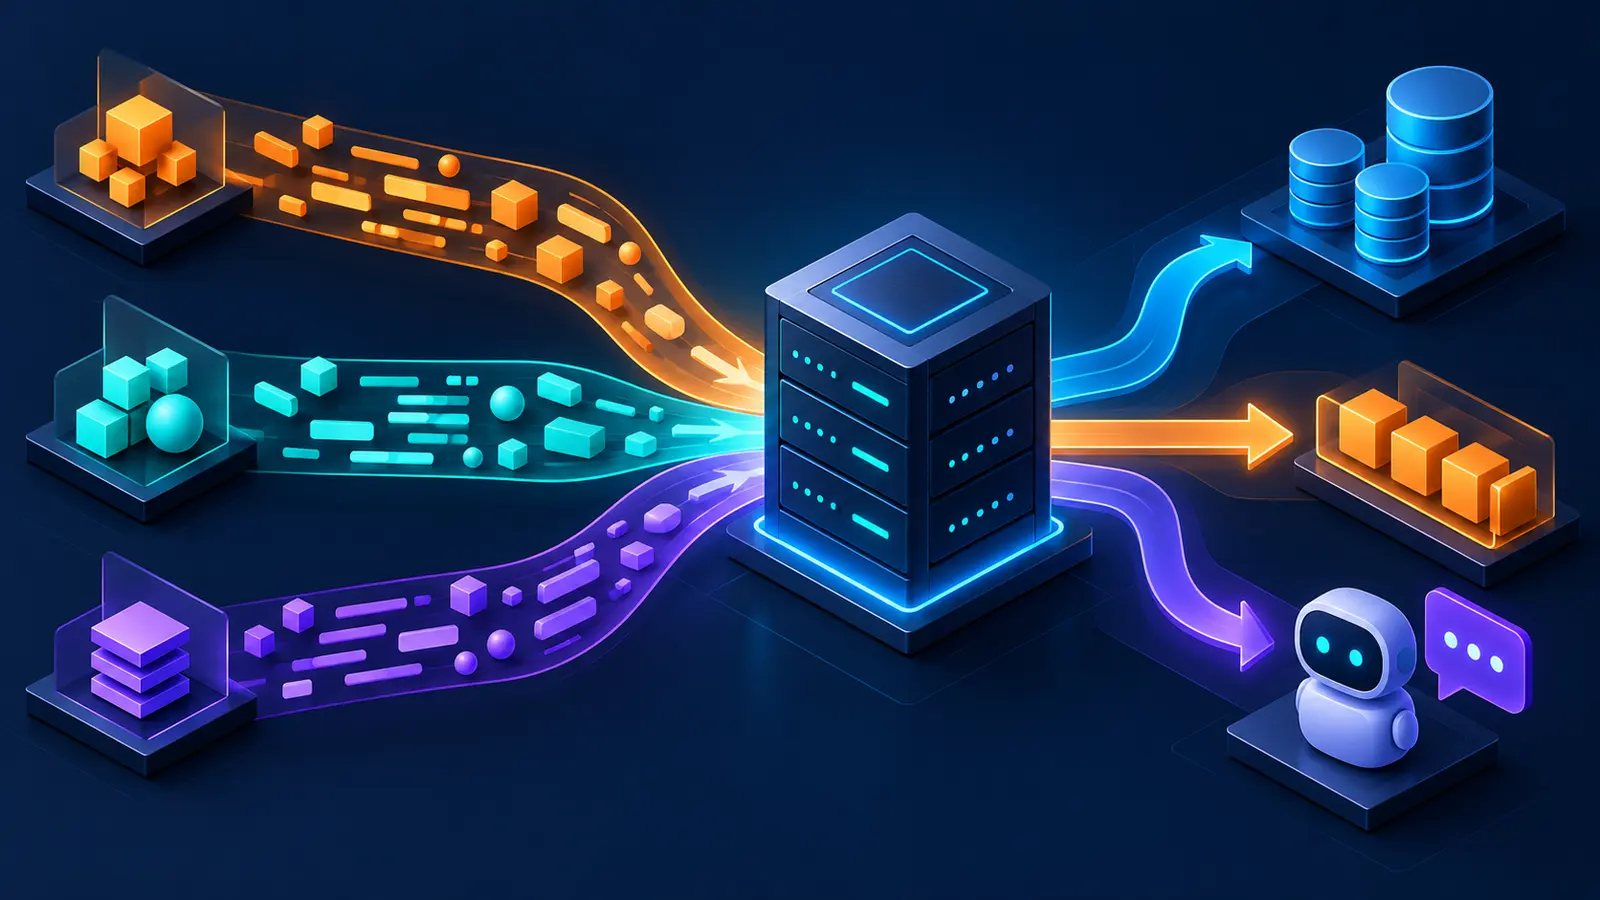
Webhook ورودی را میگیرد، Queue کار کند را جدا میکند و Cron وظیفه زمانی را آغاز میکند. جایگزینکردن آنها با یکدیگر تأخیر و تکرار میسازد. اگر worker دائمی در پلن محدود است، نیاز واقعی را با پشتیبانی بررسی کنید یا محیط مناسبتر انتخاب کنید.
کنترل اجرایی Queue و Scheduler در Laravel
پیش از ادامه، یک نتیجه قابل مشاهده تعریف کنید: فرمانی که با کد خروج صفر تمام شود، endpointی که پاسخ مورد انتظار بدهد یا رکوردی که بدون تکرار در دیتابیس ثبت شود. زمان، نسخه و خروجی آزمون را نگه دارید. اگر نتیجه با انتظار فرق داشت، از آخرین نقطه سالم برگردید و فقط یک متغیر را تغییر دهید. این روش خطاهای چندلایه را به مسئلههای کوچک و قابل اثبات تبدیل میکند.
برای محیط تولید، مالک این کنترل و زمان بازبینی آن را مشخص کنید. نیازها با رشد ربات تغییر میکنند؛ صف کوتاه امروز ممکن است پس از کمپین یا اتصال سرویس تازه به گلوگاه تبدیل شود. بازبینی دورهای منابع، dependency، دسترسیها و سیاست backup بخشی از عملیات است، نه کاری که فقط هنگام خرابی انجام شود.
تنظیم امن Webhook
دامنه این بخش: URL HTTPS، secret_token، هدر محرمانه، getWebhookInfo و پاسخ سریع.
Telegram با setWebhook به URL شما HTTPS POST میفرستد. پارامتر secret_token در هدر X-Telegram-Bot-Api-Secret-Token ارسال میشود و برنامه باید آن را کنترل کند. مسیر پنهان بهتنهایی جایگزین secret و HTTPS نیست.
پیش از تغییر URL، مقصد را آماده و با payload کنترلشده آزمایش کنید. سپس setWebhook را اجرا و pending_update_count و last_error_message را در getWebhookInfo ببینید. توکن را مستقیم در history شل ننویسید.
کنترل اجرایی تنظیم امن Webhook
پیش از ادامه، یک نتیجه قابل مشاهده تعریف کنید: فرمانی که با کد خروج صفر تمام شود، endpointی که پاسخ مورد انتظار بدهد یا رکوردی که بدون تکرار در دیتابیس ثبت شود. زمان، نسخه و خروجی آزمون را نگه دارید. اگر نتیجه با انتظار فرق داشت، از آخرین نقطه سالم برگردید و فقط یک متغیر را تغییر دهید. این روش خطاهای چندلایه را به مسئلههای کوچک و قابل اثبات تبدیل میکند.
برای محیط تولید، مالک این کنترل و زمان بازبینی آن را مشخص کنید. نیازها با رشد ربات تغییر میکنند؛ صف کوتاه امروز ممکن است پس از کمپین یا اتصال سرویس تازه به گلوگاه تبدیل شود. بازبینی دورهای منابع، dependency، دسترسیها و سیاست backup بخشی از عملیات است، نه کاری که فقط هنگام خرابی انجام شود.
Idempotency و جلوگیری از پردازش تکراری
دامنه این بخش: شناسه Update، کلید یکتا، unique constraint، تراکنش و وضعیت پردازش.
retry شبکه یا پاسخ دیرهنگام میتواند Update را دوباره وارد کند. شناسه را ثبت کنید و عملیات حساس را با قید یکتا محافظت کنید. بررسی ساده وجود رکورد بدون تراکنش در دو درخواست همزمان کافی نیست.
ابتدا کار را مطمئن در صف یا دیتابیس ثبت کنید، سپس پاسخ موفق بدهید. عملیات پرداخت و صدور سرویس باید کلید idempotency مستقل داشته باشد و پیام موفق فقط پس از commit ارسال شود.
کنترل اجرایی Idempotency و جلوگیری از پردازش تکراری
پیش از ادامه، یک نتیجه قابل مشاهده تعریف کنید: فرمانی که با کد خروج صفر تمام شود، endpointی که پاسخ مورد انتظار بدهد یا رکوردی که بدون تکرار در دیتابیس ثبت شود. زمان، نسخه و خروجی آزمون را نگه دارید. اگر نتیجه با انتظار فرق داشت، از آخرین نقطه سالم برگردید و فقط یک متغیر را تغییر دهید. این روش خطاهای چندلایه را به مسئلههای کوچک و قابل اثبات تبدیل میکند.
برای محیط تولید، مالک این کنترل و زمان بازبینی آن را مشخص کنید. نیازها با رشد ربات تغییر میکنند؛ صف کوتاه امروز ممکن است پس از کمپین یا اتصال سرویس تازه به گلوگاه تبدیل شود. بازبینی دورهای منابع، dependency، دسترسیها و سیاست backup بخشی از عملیات است، نه کاری که فقط هنگام خرابی انجام شود.
پایگاه داده و وضعیت مکالمه
دامنه این بخش: schema روشن، index، timezone، transaction، retention و حریم خصوصی.
نوع ستون شناسههای تلگرام را با اندازه مناسب انتخاب کنید و timezone را آگاهانه ذخیره کنید. indexها را براساس queryهای واقعی بسازید. متن ورودی و داده شخصی را بیش از نیاز نگه ندارید و هدف و زمان حذف را مشخص کنید.
اتصالها باید timeout و pool متناسب داشته باشند. خطای موقت دیتابیس را از خطای اعتبارسنجی جدا کنید. backup بدون آزمون restore تضمین نیست؛ بازیابی دورهای روی محیط جدا انجام دهید.
کنترل اجرایی پایگاه داده و وضعیت مکالمه
پیش از ادامه، یک نتیجه قابل مشاهده تعریف کنید: فرمانی که با کد خروج صفر تمام شود، endpointی که پاسخ مورد انتظار بدهد یا رکوردی که بدون تکرار در دیتابیس ثبت شود. زمان، نسخه و خروجی آزمون را نگه دارید. اگر نتیجه با انتظار فرق داشت، از آخرین نقطه سالم برگردید و فقط یک متغیر را تغییر دهید. این روش خطاهای چندلایه را به مسئلههای کوچک و قابل اثبات تبدیل میکند.
برای محیط تولید، مالک این کنترل و زمان بازبینی آن را مشخص کنید. نیازها با رشد ربات تغییر میکنند؛ صف کوتاه امروز ممکن است پس از کمپین یا اتصال سرویس تازه به گلوگاه تبدیل شود. بازبینی دورهای منابع، dependency، دسترسیها و سیاست backup بخشی از عملیات است، نه کاری که فقط هنگام خرابی انجام شود.
مدیریت فایل و رسانه
دامنه این بخش: سقف اندازه، MIME واقعی، نام امن، فضای موقت، antivirus و lifecycle.
پسوند فایل بهتنهایی معتبر نیست. نوع محتوا و اندازه را بررسی کنید، نام تصادفی بسازید و مسیر upload را غیرقابل اجرا نگه دارید. فایل موقت را پس از پردازش پاک کنید تا دیسک بهآرامی پر نشود.
برای فایل بزرگ از stream یا chunk استفاده کنید تا حافظه اشباع نشود. اگر نگهداری طولانی لازم است، فضای مناسب و سیاست انقضا انتخاب کنید. نسخه پشتیبان فایل و دیتابیس باید از نظر زمانی سازگار باشد.
کنترل اجرایی مدیریت فایل و رسانه
پیش از ادامه، یک نتیجه قابل مشاهده تعریف کنید: فرمانی که با کد خروج صفر تمام شود، endpointی که پاسخ مورد انتظار بدهد یا رکوردی که بدون تکرار در دیتابیس ثبت شود. زمان، نسخه و خروجی آزمون را نگه دارید. اگر نتیجه با انتظار فرق داشت، از آخرین نقطه سالم برگردید و فقط یک متغیر را تغییر دهید. این روش خطاهای چندلایه را به مسئلههای کوچک و قابل اثبات تبدیل میکند.
برای محیط تولید، مالک این کنترل و زمان بازبینی آن را مشخص کنید. نیازها با رشد ربات تغییر میکنند؛ صف کوتاه امروز ممکن است پس از کمپین یا اتصال سرویس تازه به گلوگاه تبدیل شود. بازبینی دورهای منابع، dependency، دسترسیها و سیاست backup بخشی از عملیات است، نه کاری که فقط هنگام خرابی انجام شود.
لاگ ساختیافته
دامنه این بخش: زمان، سطح، correlation ID، Update ID، مرحله، کد خطا و مدت اجرا.
لاگ خوب میگوید چه رخدادی در چه مرحلهای شکست خورده است. سطح DEBUG، INFO، WARNING و ERROR را درست بهکار ببرید. توکن، رمز و داده حساس را mask کنید و stack را فقط در محیط امن نگه دارید.
چرخش و سقف حجم log را تنظیم کنید. correlation ID را از وبهوک تا Job و درخواست بیرونی حمل کنید. با این کار بهجای حدس، یک مسیر کامل برای هر رویداد خواهید داشت.
کنترل اجرایی لاگ ساختیافته
پیش از ادامه، یک نتیجه قابل مشاهده تعریف کنید: فرمانی که با کد خروج صفر تمام شود، endpointی که پاسخ مورد انتظار بدهد یا رکوردی که بدون تکرار در دیتابیس ثبت شود. زمان، نسخه و خروجی آزمون را نگه دارید. اگر نتیجه با انتظار فرق داشت، از آخرین نقطه سالم برگردید و فقط یک متغیر را تغییر دهید. این روش خطاهای چندلایه را به مسئلههای کوچک و قابل اثبات تبدیل میکند.
برای محیط تولید، مالک این کنترل و زمان بازبینی آن را مشخص کنید. نیازها با رشد ربات تغییر میکنند؛ صف کوتاه امروز ممکن است پس از کمپین یا اتصال سرویس تازه به گلوگاه تبدیل شود. بازبینی دورهای منابع، dependency، دسترسیها و سیاست backup بخشی از عملیات است، نه کاری که فقط هنگام خرابی انجام شود.
مانیتورینگ و هشدار
دامنه این بخش: نرخ خطا، latency صدکی، طول صف، سن Job، حافظه، CPU، دیسک و سلامت.
فقط up بودن صفحه کافی نیست. زمان پاسخ وبهوک، خطای Bot API، طول صف و مصرف منابع را بسنجید. مانیتور بیرونی endpoint سلامت را بررسی کند و پس از چند شکست متوالی هشدار دهد تا نویز ساخته نشود.
آستانه هشدار را از رفتار عادی استخراج کنید. داشبورد بدون اقدام مسئول مشخص ارزش کمی دارد؛ برای هر هشدار مالک، اولویت و گام نخست عیبیابی بنویسید.
کنترل اجرایی مانیتورینگ و هشدار
پیش از ادامه، یک نتیجه قابل مشاهده تعریف کنید: فرمانی که با کد خروج صفر تمام شود، endpointی که پاسخ مورد انتظار بدهد یا رکوردی که بدون تکرار در دیتابیس ثبت شود. زمان، نسخه و خروجی آزمون را نگه دارید. اگر نتیجه با انتظار فرق داشت، از آخرین نقطه سالم برگردید و فقط یک متغیر را تغییر دهید. این روش خطاهای چندلایه را به مسئلههای کوچک و قابل اثبات تبدیل میکند.
برای محیط تولید، مالک این کنترل و زمان بازبینی آن را مشخص کنید. نیازها با رشد ربات تغییر میکنند؛ صف کوتاه امروز ممکن است پس از کمپین یا اتصال سرویس تازه به گلوگاه تبدیل شود. بازبینی دورهای منابع، dependency، دسترسیها و سیاست backup بخشی از عملیات است، نه کاری که فقط هنگام خرابی انجام شود.
امنیت دسترسی
دامنه این بخش: رمز یکتا، احراز دومرحلهای، کلید SSH، کمترین سطح دسترسی و بهروزرسانی.
دسترسی پنل و ترمینال را محدود کنید و حساب بلااستفاده را حذف کنید. کلید SSH را بر رمز ترجیح دهید. dependency و runtime را دورهای بهروزرسانی کنید، اما تغییر اصلی را ابتدا در محیط آزمایشی بسنجید.
فرمان مدیریتی فقط با username محافظت نشود؛ شناسه عددی و نقش ثبتشده را کنترل کنید. ورودی کاربر را برای SQL، shell و HTML غیرقابل اعتماد فرض و از parameterization و escaping استفاده کنید.
کنترل اجرایی امنیت دسترسی
پیش از ادامه، یک نتیجه قابل مشاهده تعریف کنید: فرمانی که با کد خروج صفر تمام شود، endpointی که پاسخ مورد انتظار بدهد یا رکوردی که بدون تکرار در دیتابیس ثبت شود. زمان، نسخه و خروجی آزمون را نگه دارید. اگر نتیجه با انتظار فرق داشت، از آخرین نقطه سالم برگردید و فقط یک متغیر را تغییر دهید. این روش خطاهای چندلایه را به مسئلههای کوچک و قابل اثبات تبدیل میکند.
برای محیط تولید، مالک این کنترل و زمان بازبینی آن را مشخص کنید. نیازها با رشد ربات تغییر میکنند؛ صف کوتاه امروز ممکن است پس از کمپین یا اتصال سرویس تازه به گلوگاه تبدیل شود. بازبینی دورهای منابع، dependency، دسترسیها و سیاست backup بخشی از عملیات است، نه کاری که فقط هنگام خرابی انجام شود.
نسخه پشتیبان و بازیابی
دامنه این بخش: دیتابیس، فایل، env امن، برنامه restore، RPO، RTO و ثبت آزمون.
تناوب backup باید با میزان تغییر داده و زیان قابل تحمل هماهنگ باشد. نسخهها را فقط کنار سرویس اصلی نگه ندارید. رازها را با همان سیاست دسترسی محافظت کنید و retention مشخص داشته باشید.
یک restore آزمایشی انجام دهید و زمان واقعی آن را ثبت کنید. بازگشت نسخه کد بدون توجه به migration ممکن است schema ناسازگار بسازد؛ rollback باید کد، دیتابیس و تنظیم Webhook را با هم در نظر بگیرد.
کنترل اجرایی نسخه پشتیبان و بازیابی
پیش از ادامه، یک نتیجه قابل مشاهده تعریف کنید: فرمانی که با کد خروج صفر تمام شود، endpointی که پاسخ مورد انتظار بدهد یا رکوردی که بدون تکرار در دیتابیس ثبت شود. زمان، نسخه و خروجی آزمون را نگه دارید. اگر نتیجه با انتظار فرق داشت، از آخرین نقطه سالم برگردید و فقط یک متغیر را تغییر دهید. این روش خطاهای چندلایه را به مسئلههای کوچک و قابل اثبات تبدیل میکند.
برای محیط تولید، مالک این کنترل و زمان بازبینی آن را مشخص کنید. نیازها با رشد ربات تغییر میکنند؛ صف کوتاه امروز ممکن است پس از کمپین یا اتصال سرویس تازه به گلوگاه تبدیل شود. بازبینی دورهای منابع، dependency، دسترسیها و سیاست backup بخشی از عملیات است، نه کاری که فقط هنگام خرابی انجام شود.
آزمون پس از انتشار
دامنه این بخش: health، فرمان ساده، callback، عملیات دیتابیس، Job نمونه و بررسی log.
Smoke test باید کوتاه اما واقعی باشد. نتیجه، نسخه کد و زمان انتشار را ثبت کنید. برای پرداخت از sandbox یا مسیر کنترلشده استفاده و با توکن تولید در گروه عمومی آزمایش نکنید.
پس از تست موفق چند دقیقه شاخصها را مشاهده کنید. برخی خطاها فقط زیر concurrency یا پس از انباشتهشدن صف دیده میشوند. نسخه قبلی را تا پایان پنجره مشاهده قابل بازگشت نگه دارید.
کنترل اجرایی آزمون پس از انتشار
پیش از ادامه، یک نتیجه قابل مشاهده تعریف کنید: فرمانی که با کد خروج صفر تمام شود، endpointی که پاسخ مورد انتظار بدهد یا رکوردی که بدون تکرار در دیتابیس ثبت شود. زمان، نسخه و خروجی آزمون را نگه دارید. اگر نتیجه با انتظار فرق داشت، از آخرین نقطه سالم برگردید و فقط یک متغیر را تغییر دهید. این روش خطاهای چندلایه را به مسئلههای کوچک و قابل اثبات تبدیل میکند.
برای محیط تولید، مالک این کنترل و زمان بازبینی آن را مشخص کنید. نیازها با رشد ربات تغییر میکنند؛ صف کوتاه امروز ممکن است پس از کمپین یا اتصال سرویس تازه به گلوگاه تبدیل شود. بازبینی دورهای منابع، dependency، دسترسیها و سیاست backup بخشی از عملیات است، نه کاری که فقط هنگام خرابی انجام شود.
عیبیابی 401، 403، 404 و 405
دامنه این بخش: منشأ پاسخ، توکن، مجوز چت، WAF، route، method، rewrite و redirect.
401 از Bot API اغلب توکن نامعتبر است؛ 403 میتواند از مجوز چت یا WAF خودتان باشد. 404 یعنی مسیر به route نمیرسد و 405 معمولاً method اشتباه است؛ Webhook با POST میآید.
با curl همان method و هدر secret را آزمایش کنید. ابتدا DNS و TLS، سپس وبسرور، route، application log، صف و دیتابیس را به ترتیب بررسی کنید. همزمان چند تنظیم را تغییر ندهید.
کنترل اجرایی عیبیابی 401، 403، 404 و 405
پیش از ادامه، یک نتیجه قابل مشاهده تعریف کنید: فرمانی که با کد خروج صفر تمام شود، endpointی که پاسخ مورد انتظار بدهد یا رکوردی که بدون تکرار در دیتابیس ثبت شود. زمان، نسخه و خروجی آزمون را نگه دارید. اگر نتیجه با انتظار فرق داشت، از آخرین نقطه سالم برگردید و فقط یک متغیر را تغییر دهید. این روش خطاهای چندلایه را به مسئلههای کوچک و قابل اثبات تبدیل میکند.
برای محیط تولید، مالک این کنترل و زمان بازبینی آن را مشخص کنید. نیازها با رشد ربات تغییر میکنند؛ صف کوتاه امروز ممکن است پس از کمپین یا اتصال سرویس تازه به گلوگاه تبدیل شود. بازبینی دورهای منابع، dependency، دسترسیها و سیاست backup بخشی از عملیات است، نه کاری که فقط هنگام خرابی انجام شود.
مهاجرت بدون قطعی
دامنه این بخش: انتشار مقصد، تست سلامت، همگامسازی داده، تغییر Webhook، مشاهده و rollback.
مقصد را پیش از قطع مبدأ آماده کنید. برای polling دو نمونه همزمان نسازید. برای webhook ابتدا endpoint مقصد را آزمایش و سپس در پنجره کوتاه URL را تغییر دهید. migration را تا حد امکان سازگار رو به جلو طراحی کنید.
بعد از سوییچ pending update، طول صف و خطا را کنترل کنید. مبدأ را فوری حذف نکنید؛ آن را خاموش اما قابل بازگشت نگه دارید. اگر داده تغییر کرده، rollback فایلها بهتنهایی ممکن است ناسازگاری ایجاد کند.
کنترل اجرایی مهاجرت بدون قطعی
پیش از ادامه، یک نتیجه قابل مشاهده تعریف کنید: فرمانی که با کد خروج صفر تمام شود، endpointی که پاسخ مورد انتظار بدهد یا رکوردی که بدون تکرار در دیتابیس ثبت شود. زمان، نسخه و خروجی آزمون را نگه دارید. اگر نتیجه با انتظار فرق داشت، از آخرین نقطه سالم برگردید و فقط یک متغیر را تغییر دهید. این روش خطاهای چندلایه را به مسئلههای کوچک و قابل اثبات تبدیل میکند.
برای محیط تولید، مالک این کنترل و زمان بازبینی آن را مشخص کنید. نیازها با رشد ربات تغییر میکنند؛ صف کوتاه امروز ممکن است پس از کمپین یا اتصال سرویس تازه به گلوگاه تبدیل شود. بازبینی دورهای منابع، dependency، دسترسیها و سیاست backup بخشی از عملیات است، نه کاری که فقط هنگام خرابی انجام شود.
انتخاب هاست یا سرور مجازی
دامنه این بخش: سطح کنترل، process دائمی، سرویس سفارشی، منابع، امنیت و مهارت مدیریت.
برای ربات webhookمحور با مصرف قابل پیشبینی و runtime پشتیبانیشده، هاست تخصصی سادهتر است. اگر workerهای متعدد، Redis سفارشی، کتابخانه سیستمی یا کنترل شبکه لازم دارید، سرور مجازی کنترل بیشتری میدهد اما مسئولیت امنیت و نگهداری نیز بیشتر میشود.
برای مقایسه کاملتر مقاله هاست ربات تلگرام یا سرور مجازی را بخوانید. پروژههای Python میتوانند هاست پایتون و پروژههای عمومیتر هاست لینوکس را نیز بررسی کنند.
کنترل اجرایی انتخاب هاست یا سرور مجازی
پیش از ادامه، یک نتیجه قابل مشاهده تعریف کنید: فرمانی که با کد خروج صفر تمام شود، endpointی که پاسخ مورد انتظار بدهد یا رکوردی که بدون تکرار در دیتابیس ثبت شود. زمان، نسخه و خروجی آزمون را نگه دارید. اگر نتیجه با انتظار فرق داشت، از آخرین نقطه سالم برگردید و فقط یک متغیر را تغییر دهید. این روش خطاهای چندلایه را به مسئلههای کوچک و قابل اثبات تبدیل میکند.
برای محیط تولید، مالک این کنترل و زمان بازبینی آن را مشخص کنید. نیازها با رشد ربات تغییر میکنند؛ صف کوتاه امروز ممکن است پس از کمپین یا اتصال سرویس تازه به گلوگاه تبدیل شود. بازبینی دورهای منابع، dependency، دسترسیها و سیاست backup بخشی از عملیات است، نه کاری که فقط هنگام خرابی انجام شود.
نمونه فرمانهای کنترلشده
python3 --version
node --version
php --version
composer install --no-dev --optimize-autoloader
npm ci --omit=dev
php artisan migrate --force
php artisan config:cache
curl "https://api.telegram.org/bot$BOT_TOKEN/getWebhookInfo"
نکته درباره اجرای فرمانها
فرمان نمونه را کورکورانه روی تولید اجرا نکنید. مسیر پروژه، نسخه runtime، مجوز فایل و اثر migration را بررسی کنید. راز را در history قرار ندهید و خروجی حاوی اطلاعات حساس را عمومی نکنید.
مرز Cron، Queue و Webhook
Webhook ورودی رویداد است، Queue کار کند را جدا میکند و Cron وظیفه زمانمحور را آغاز میکند. هر جزء باید retry، log و سلامت مستقل داشته باشد.
ریزآزمون نهایی
یک Update آزمایشی با correlation ID دنبال کنید: ورود به route، ثبت در صف، اجرای worker، تغییر داده و ارسال پاسخ. هر مرحله باید زمان و نتیجه مشخص داشته باشد.
جدول سریع عیبیابی
| نشانه | علتهای محتمل | بررسی نخست |
|---|---|---|
| بیپاسخی کامل | توکن، Webhook، DNS/SSL یا process | getWebhookInfo، health و آخرین log |
| پردازش دوباره | دو process، retry یا نبود idempotency | Update ID و فهرست process |
| خطای 404 | route، document root یا rewrite | درخواست مستقیم POST |
| خطای 500 | env، dependency، permission یا DB | error log و فرمان سلامت |
| پاسخ کند | کار سنگین، API کند یا query ضعیف | زمان هر مرحله و طول صف |
| کد قدیمی | cache یا worker restart نشده | شناسه نسخه و وضعیت worker |
چکلیست خرید هاست ربات تلگرام
- روش دریافت Update و نیاز به process دائمی مشخص است.
- نسخه runtime و امکان نصب dependency تأیید شده است.
- دسترسی ترمینال و فرمانهای لازم روشن است.
- سابدامین، SSL و route وبهوک قابل تنظیم است.
- سقف CPU، RAM، process، I/O، دیسک و دیتابیس بررسی شده است.
- restart برنامه پس از خطا و انتشار تعریف شده است.
- Cron، Queue و worker با معماری سازگار هستند.
- لاگ، health، backup و restore برنامه دارند.
- نیازهای خاص از پشتیبانی بهصورت روشن پرسیده شده است.
- مسیر ارتقا برای رشد ترافیک وجود دارد.
جمعبندی و قدم بعدی
راهاندازی ربات تلگرام روی هاست یک زنجیره است: Webhook یا Long Polling، runtime سازگار، نصب قابل تکرار، نگهداری امن رازها، پاسخ سریع، صف، ذخیره پایدار state، log ساختیافته، health و backup. وقتی این اجزا تعریف شوند، انتخاب Python، Node.js یا Laravel و انتخاب زیرساخت به تصمیمی سنجشپذیر تبدیل میشود.
نیازهای پروژه را با چکلیست بنویسید و امکانات پلن را دقیقاً با آن تطبیق دهید. اگر دسترسی ترمینال، سابدامین رایگان و پشتیبانی از پشتههای یادشده با نسخه و الگوی اجرای شما سازگار است، مشاهده هاست ربات تلگرام وطن هاست قدم بعدی است. پیش از سفارش، وضعیت process دائمی، Queue، Cron و منابع را برای کد خود تأیید کنید.
ثبت دیدگاه